Pentest
 Red Team
 Security Review
 Vantico



Resumo:
- O Red Team é uma equipe que simula ataques reais para medir detecção, resposta e resiliência, indo além de encontrar vulnerabilidades técnicas.
- Diferente do pentest, o Red Team é orientado a objetivos de negócio e mede se o SOC e os playbooks de resposta funcionam em situações reais.
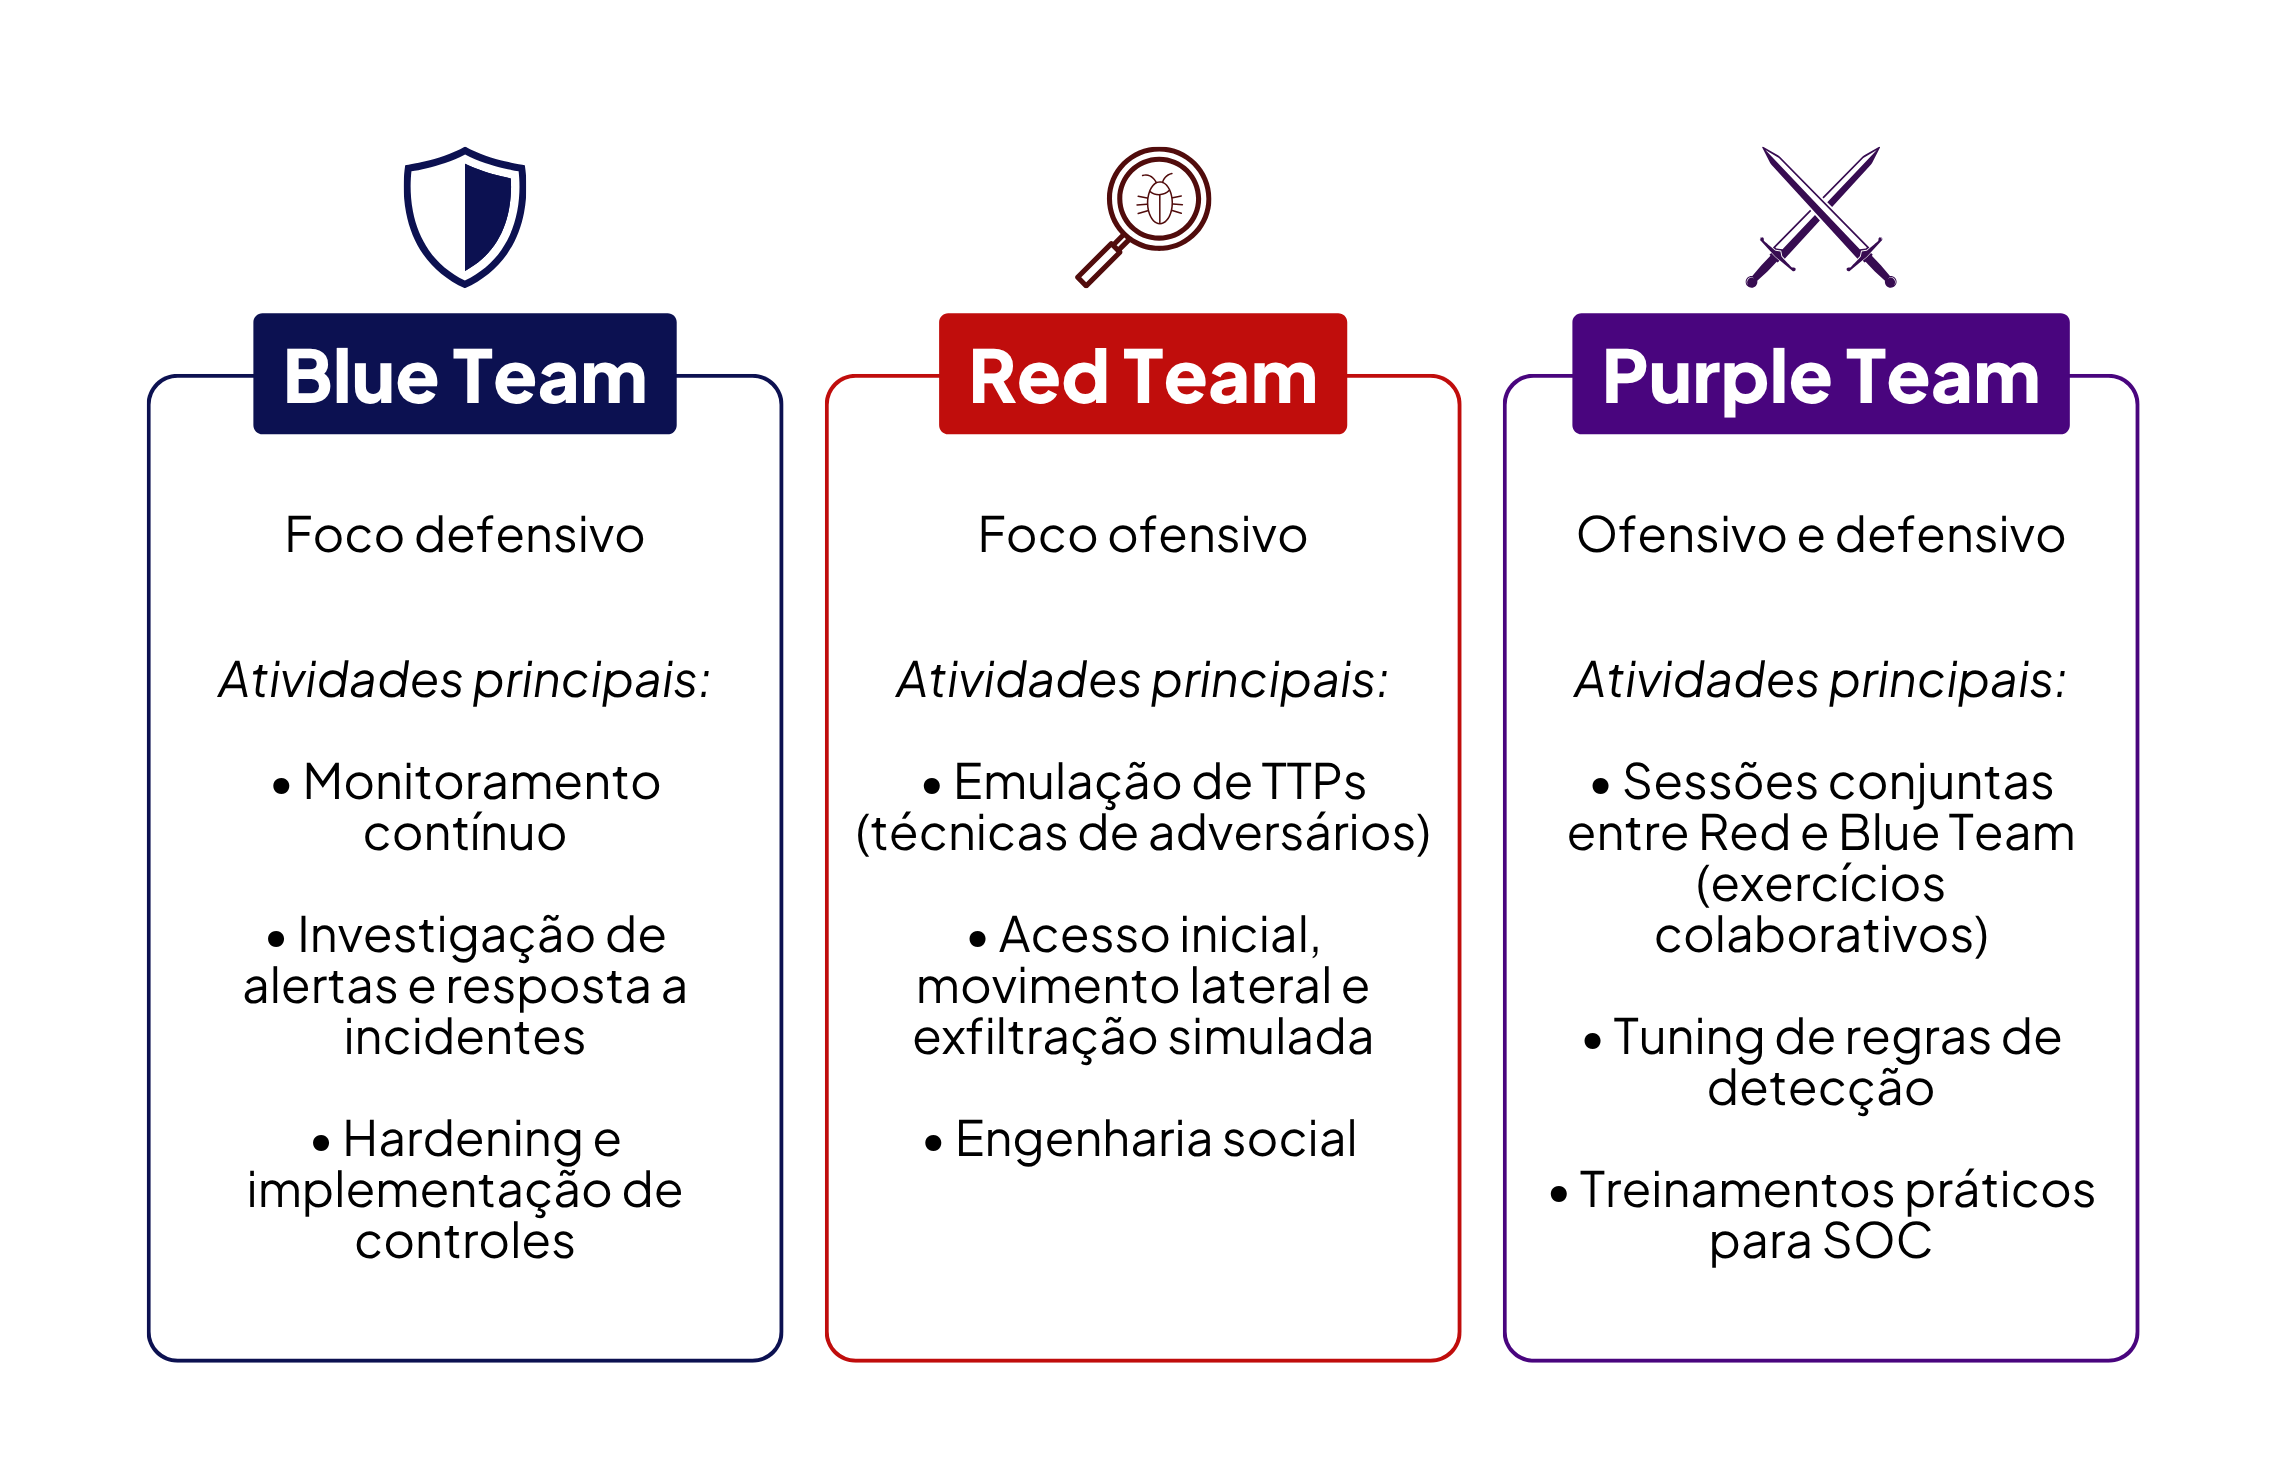
- Além do Red Team, também existem o Blue Team, que defende continuamente o ambiente, e o Purple Team, que une postura ofensiva e defensiva para acelerar melhorias. Os três são complementares.
- O exercício segue 5 fases: planejamento, inteligência, execução, pós-exploração e entrega de resultados. Essas etapas estão alinhadas ao framework MITRE ATT&CK.
- Antes de contratar, a empresa precisa ter monitoramento de segurança básico (SIEM/EDR) e processos de resposta a incidentes.
- O investimento varia conforme escopo, duração e complexidade do ambiente.
O Red Team é uma simulação de ataque real conduzida por especialistas para testar a capacidade de uma organização de detectar, responder e conter uma invasão. Diferente de um pentest tradicional, o foco está em avaliar como pessoas, processos e tecnologia reagem quando um adversário está, de fato, tentando comprometer o negócio.
Neste guia, você vai entender o que é Red Team e para quais empresas ele faz sentido, a diferença entre Red Team, Blue Team e Purple Team, em que ponto o Red Team se diferencia de um pentest e o que considerar sobre o investimento antes de contratar.
O que é Red Team?
O Red Team é uma abordagem de segurança ofensiva em que uma equipe especializada simula táticas, técnicas e procedimentos (TTPs) usados por atacantes reais, com o objetivo de medir a capacidade de detecção, resposta e resiliência de uma organização.
Esse exercício avalia o ambiente como um todo, incluindo aspectos técnicos, processuais e humanos. Por isso, é comum que um Red Team combine ataques técnicos (exploração de sistemas, movimentação lateral) com engenharia social (phishing direcionado, pretexting) e, em alguns casos, testes de segurança física.
Empresas costumam recorrer ao Red Team para:
- Validar se o SOC e os playbooks de resposta a incidentes funcionam.
- Verificar a proteção real de ativos críticos, como servidores de dados sensíveis ou sistemas financeiros
- Medir o nível de resiliência organizacional diante de ameaças complexas e persistentes
Esse tipo de exercício costuma trazer mais valor para empresas que já possuem uma base mínima de maturidade em segurança.
Quais os benefícios de fazer um Red Team?
Além de expor vulnerabilidades, um Red Team bem executado traz benefícios que vão além do time técnico:
Mede a defesa em condições reais. Diferente de uma checklist de compliance, o Red Team mostra e testa se os controles existentes realmente detectam e impedem um ataque.
Melhora a coordenação entre áreas. É comum que o exercício revele gaps de comunicação entre TI, SOC, jurídico e áreas de negócio, problemas que só aparecem quando um incidente real (ou simulado) força essas áreas a agir em conjunto, sob pressão de tempo.
Transforma achados em ações concretas. O relatório final, com narrativa do ataque e provas de conceito, dá ao time técnico um roteiro claro de correções necessárias.
Apoia auditoria e compliance. Para boards e auditores, um relatório de Red Team ajuda a entender quais são as lacunas existentes e onde investimentos adicionais em segurança se justificam.
Red Team x Blue Team x Purple Team: qual a diferença?
É comum confundir os três termos, mas cada um representa uma função distinta dentro da estratégia de segurança de uma empresa.
Blue Team é a equipe responsável pela defesa contínua: detectar, conter e remediar incidentes, além de manter a infraestrutura segura no dia a dia. Suas atividades incluem tuning de ferramentas de detecção (SIEM/EDR), monitoramento contínuo, investigação de alertas, manutenção de playbooks de resposta e hardening de sistemas.
Purple Team une postura ofensiva e defensiva para acelerar a melhoria das capacidades de detecção e resposta. Traduz achados técnicos do Red Team em regras de detecção para o Blue Team, geralmente por meio de exercícios conjuntos e sessões de transferência de conhecimento.
Conforme visto no artigo, o Red Team é a equipe responsável por conduzir simulações de ataque real, reproduzindo táticas, técnicas e procedimentos usados por adversários para testar a capacidade de detecção, resposta e resiliência da organização.
Resumindo a relação entre os três:
| Red Team | Blue Team | Purple Team |
| Simulação de um ataque com objetivos concretos: exfiltração, persistência, escalonamento de privilégios. | Executa a defesa (detecção, contenção, resposta), com foco em manter a disponibilidade e recuperar serviços | Une os dois lados, facilitando a troca de conhecimento e a melhoria contínua das defesas |
Os três tipos de teste agem de modo complementar. Uma empresa madura em segurança normalmente investe nos três, em momentos diferentes da sua jornada.
Qual a diferença entre Pentest e Red Team?
| Pentest | Red Team | |
| Objetivo | Identificar vulnerabilidades em sistemas, aplicações ou infraestrutura | Avaliar detecção, resposta e resiliência da organização frente a cenários reais |
| Escopo | Pontual e bem delimitado | Mais amplo, orientado a objetivos de negócio |
| Método | Exploração manual para validar vulnerabilidades, com foco técnico | Emulação de TTPs de ameaças reais, combinando ataques técnicos, sociais e, às vezes, físicos |
| Entrega | Relatório técnico com vulnerabilidades, PoC, criticidade e recomendações | Narrativa do ataque (timeline), PoCs, lacunas de detecção, gaps processuais e recomendações |
Apesar de ambos serem abordagens de segurança ofensiva, pentest e Red Team têm objetivos, escopo e método diferentes.
Um jeito simples de diferenciar as duas abordagens é entender a quais perguntas elas respondem. O pentest responde: “Quais portas estão abertas?” O Red Team responde: “Se um atacante entrasse por uma dessas portas, quanto tempo levaríamos para perceber e o que ele conseguiria fazer até lá?”
Como funciona um exercício de Red Team: as 5 fases
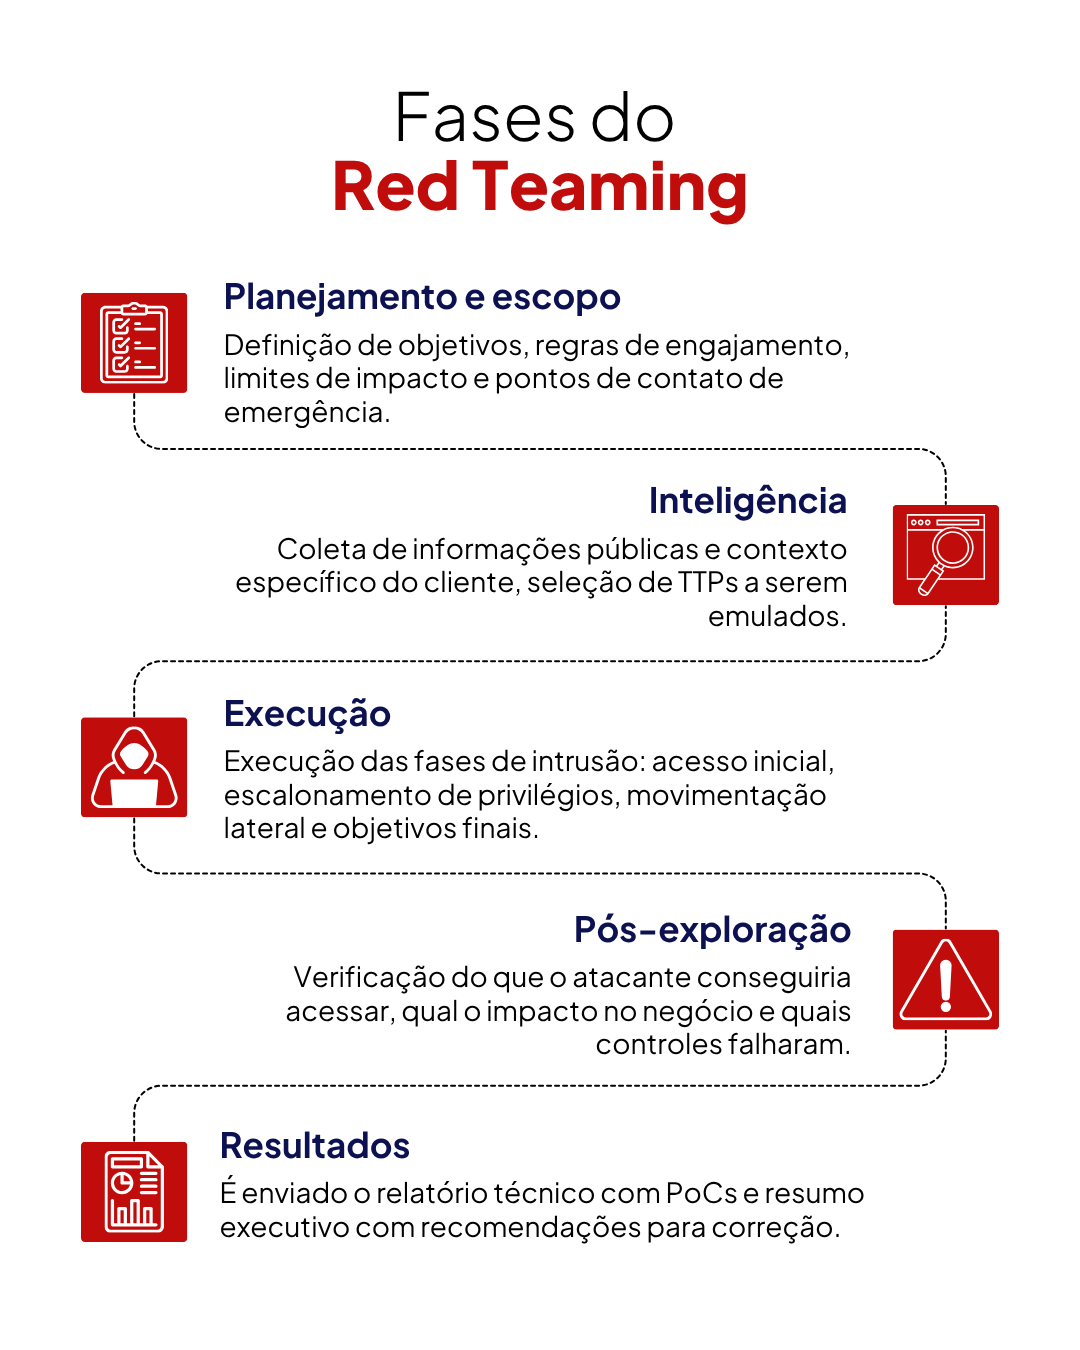
Um exercício de Red Team segue cinco fases:
- Planejamento e escopo
Definem-se objetivos, regras de engajamento, limites de impacto e pontos de contato de emergência. Esse alinhamento evita surpresas e garante que o exercício foque nas prioridades reais do negócio.
- Inteligência
Nesta etapa, são coletadas as informações públicas e o contexto específico da empresa, com a seleção das táticas, técnicas e procedimentos (TTPs) que serão emulados. Essas TTPs costumam estar alinhadas ao MITRE ATT&CK, uma base de conhecimento globalmente acessível sobre táticas e técnicas de adversários, construída a partir de observações reais. Esse framework funciona como uma linguagem comum entre quem ataca e quem defende, o que facilita traduzir os achados do exercício em melhorias concretas de detecção.
- Execução
É a fase de intrusão: acesso inicial, escalonamento de privilégios, movimentação lateral e busca pelos objetivos definidos no escopo.
- Pós-exploração e análise de impacto
Verificação do que o atacante conseguiria acessar, qual seria o impacto real no negócio e quais controles falharam ao longo do caminho.
- Resultados
Entrega do relatório técnico com PoCs (provas de conceito) e um resumo executivo com recomendações priorizadas para correção.
Quanto custa um Red Team?
O investimento em um Red Team varia bastante e depende de fatores como escopo (quantos objetivos e ativos serão testados), duração do exercício, complexidade do ambiente (presença de nuvem, Active Directory, múltiplas filiais) e se o teste incluirá engenharia social ou componentes físicos além do técnico.
Por isso, não existe um valor de referência único. O exercício é desenhado sob medida para o contexto de cada organização, o que o diferencia de um serviço padronizado. Se sua empresa já está considerando esse investimento, o caminho mais direto é conversar com um fornecedor especializado para receber um escopo e uma estimativa personalizada.
Quando fazer Red Team?
Nem toda empresa está pronta para tirar o máximo valor de um Red Team. Antes de contratar, vale avaliar se você já tem:
- Monitoramento de segurança implementado (SIEM, EDR ou equivalente). Sem isso, não há como medir se o ataque simulado seria detectado.
- Processos básicos de resposta a incidentes, ainda que informais. Um Red Team expõe gaps nesses processos, mas pressupõe que eles existam.
- Uma equipe (interna ou terceirizada) capaz de reagir aos achados e implementar correções.
- Histórico recente de pentest ou avaliações de segurança, que já tenham endereçado vulnerabilidades técnicas óbvias.
Se sua empresa ainda não tem esses elementos, um pentest ou uma revisão de segurança mais pontual (como uma Active Directory Security Review, por exemplo) tende a trazer mais retorno como primeiro passo. O Red Team funciona melhor como uma validação de um programa de segurança que já existe.
Por que escolher o Red Team da Vantico?
Um ponto que vale considerar na hora de avaliar fornecedores é a diferença entre um teste conduzido por especialistas humanos e um baseado apenas em ferramentas automatizadas.
Em uma análise conduzida pela Vantico, o pentester humano identificou 21 vulnerabilidades, enquanto a ferramenta automatizada não identificou nenhuma. O dado ilustra por que Red Team é um exercício conduzido por pessoas: cenários reais de ataque envolvem criatividade, adaptação e leitura de contexto que ferramentas automatizadas ainda não replicam.
A Vantico estrutura seus exercícios de Red Team com:
- Equipe experiente e especializada, com as principais certificações do mercado.
- Metodologia alinhada ao MITRE ATT&CK.
- Cenários realistas e personalizados, desenhados a partir de inteligência de ameaças e do contexto específico da empresa.
- Fluxo contínuo de planejamento, execução, persistência e exfiltração.
- Acesso contínuo e em tempo real pela plataforma, com relatórios acionáveis e comunicação direta com os testers.
Acompanhe nosso trabalho nas redes sociais.
FAQ: Perguntas Frequentes sobre Red Team
Red Team é a mesma coisa que Pentest?
Não. Pentest é mais pontual e técnico, focado em encontrar vulnerabilidades. Red Team é orientado a objetivos específicos de negócio e mede detecção e resposta.
O ideal é contratar terceiros ou ter um time interno para executar o Red Team?
Um time interno experiente pode executar exercícios, mas a contratação de terceiros costuma trazer escala e imparcialidade, já que o time não conhece de antemão os pontos cegos da própria defesa.
Qual é o conteúdo do relatório de um Red Team?
Ele contém a narrativa do ataque, evidências, análise de falhas nos controles, impacto no negócio e recomendações de correção priorizadas.
Qual maturidade de segurança é recomendada antes de contratar um Red Team?
Idealmente, monitoramento de segurança (SIEM/EDR) já implementado, processos básicos de resposta a incidentes e uma equipe capaz de reagir a incidentes. Sem esses elementos, o valor do exercício fica limitado.
Quanto tempo dura um exercício de Red Team?
Varia conforme o escopo e os objetivos definidos no planejamento. Exercícios mais amplos, com múltiplos vetores (técnico, social, físico), tendem a levar mais tempo do que testes focados em um único objetivo.
Red Team substitui o time de segurança interno (Blue Team)?
Não. Red Team e Blue Team são complementares. Enquanto o Red Team simula o ataque, o Blue Team é quem defende no dia a dia. O Red Team existe justamente para testar e fortalecer o trabalho do Blue Team.
Um Red Team pode causar impacto real na operação da empresa?
O risco existe, mas é mitigado justamente na fase de planejamento e escopo, quando são definidas as regras de engajamento e os limites de impacto aceitáveis. Um fornecedor experiente desenha o exercício para simular as táticas de um atacante real sem colocar em risco a disponibilidade dos sistemas de produção.